「パスワードの使い回し、やめたほうがいいのは聞くけど…」「自分は大丈夫じゃない?」 最近も、会員情報が大量に漏れたというニュースが続いています。
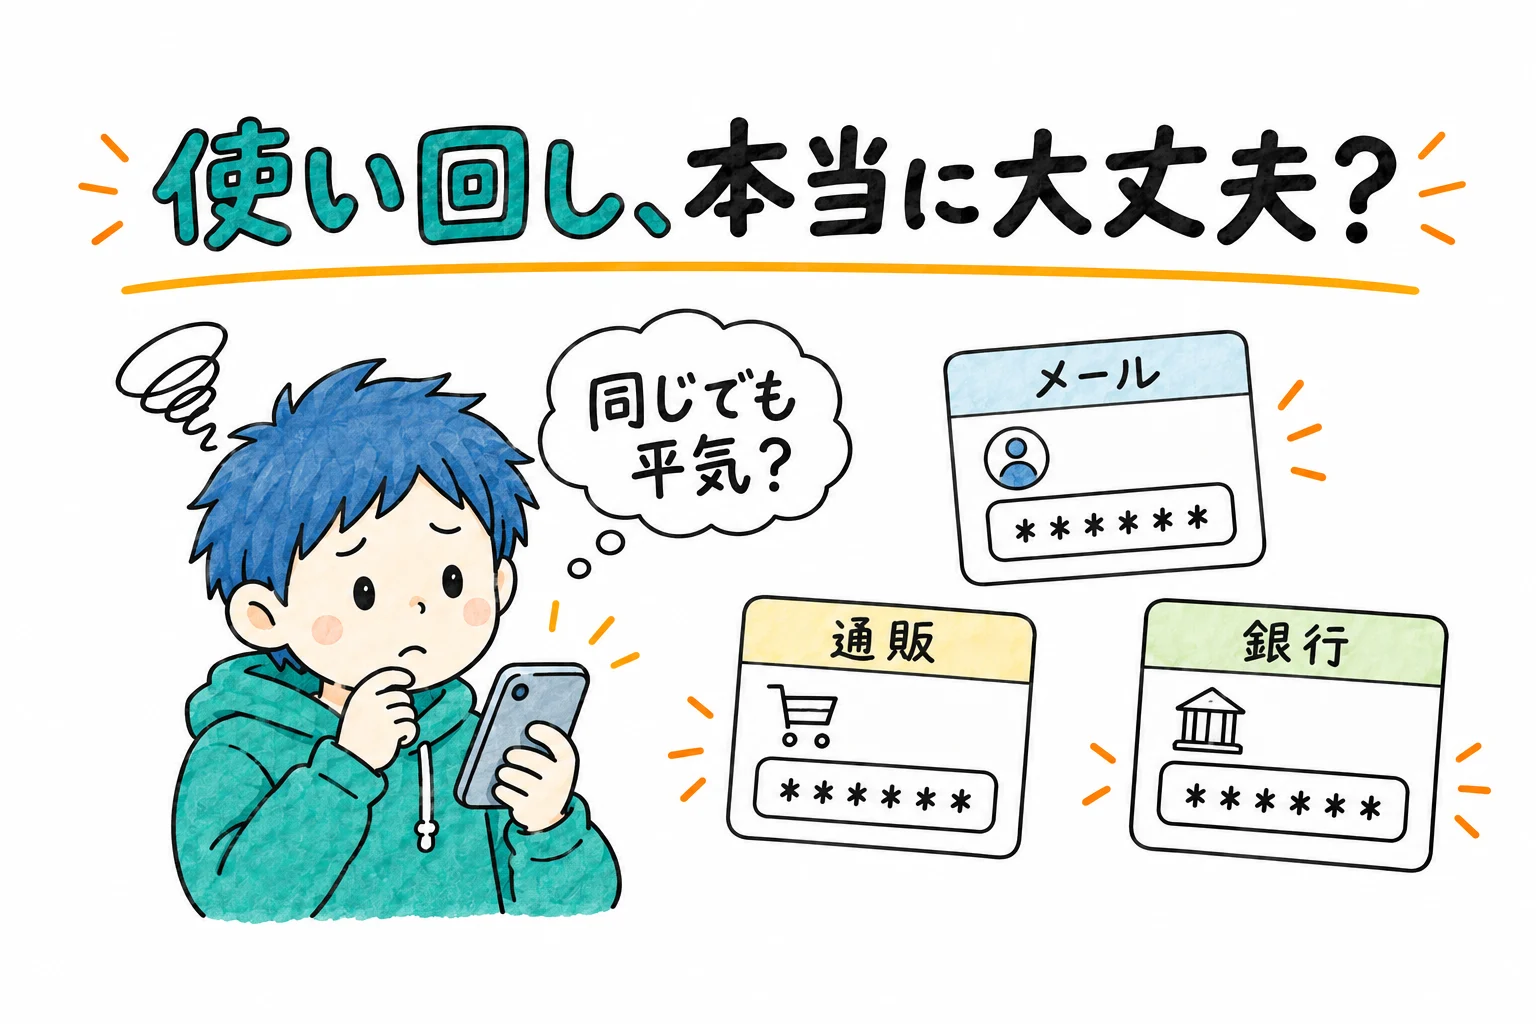
今回は、使い回しがなぜ危ないのかと、今日からできる対策を見ていきます。
使い回しは「同じ鍵1本」で全部を開けている状態
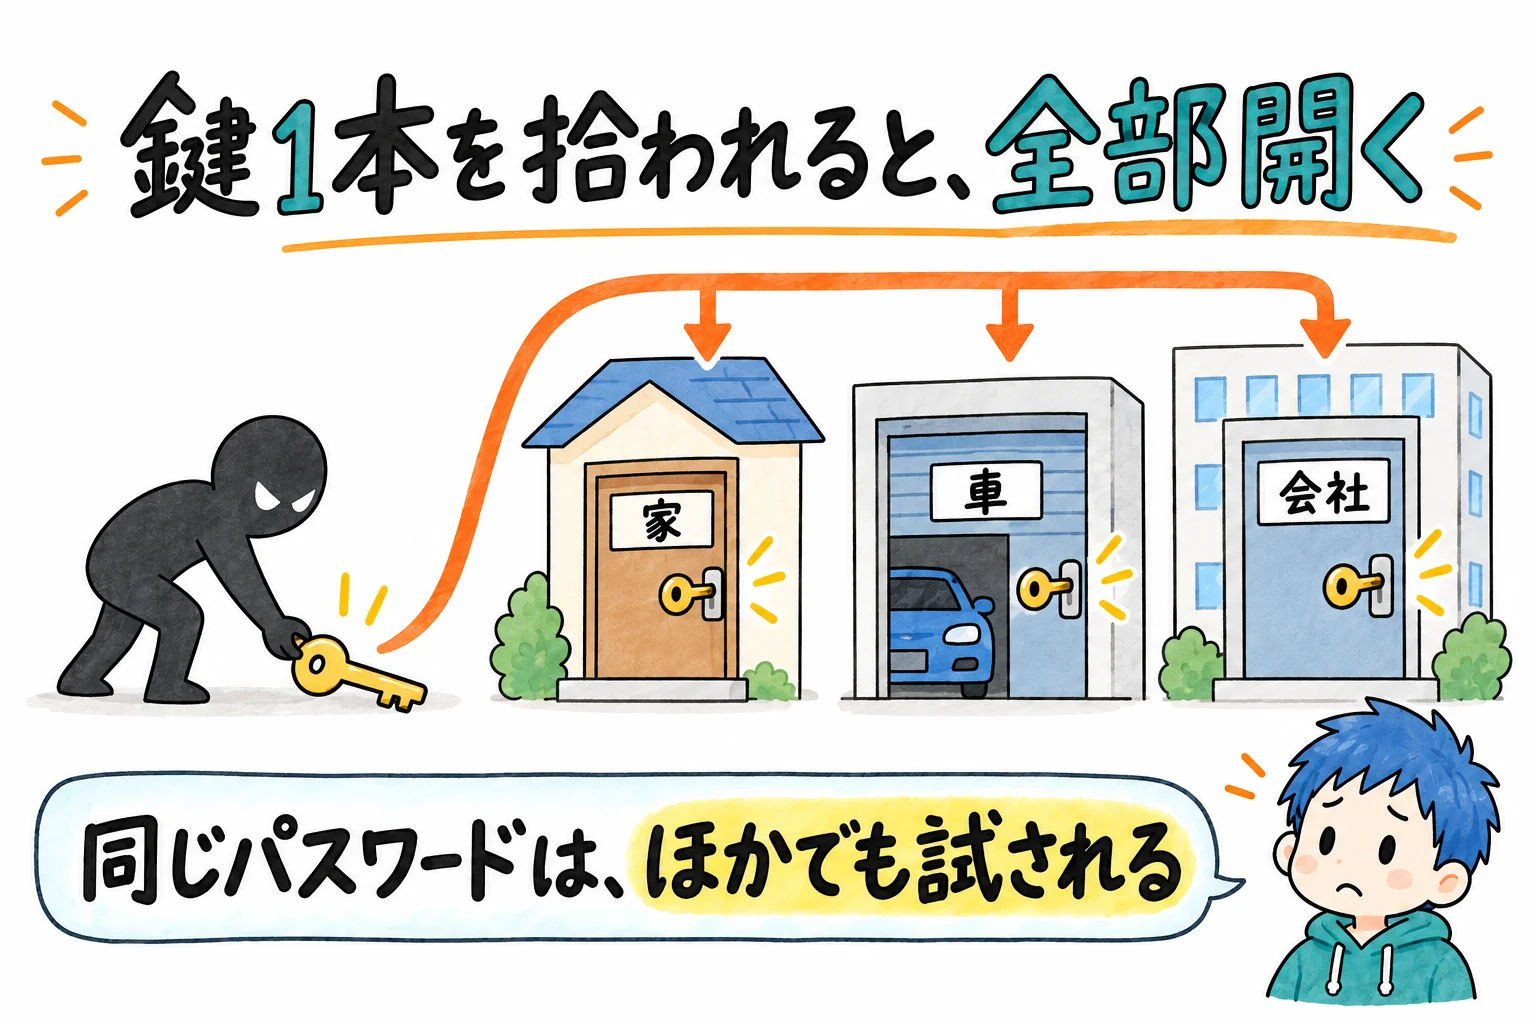
パスワードの使い回しは、家・車・会社の鍵を、全部同じ1本にしている ようなものです。
その1本を誰かに拾われると、家も車も会社も、全部開けられてしまいます。
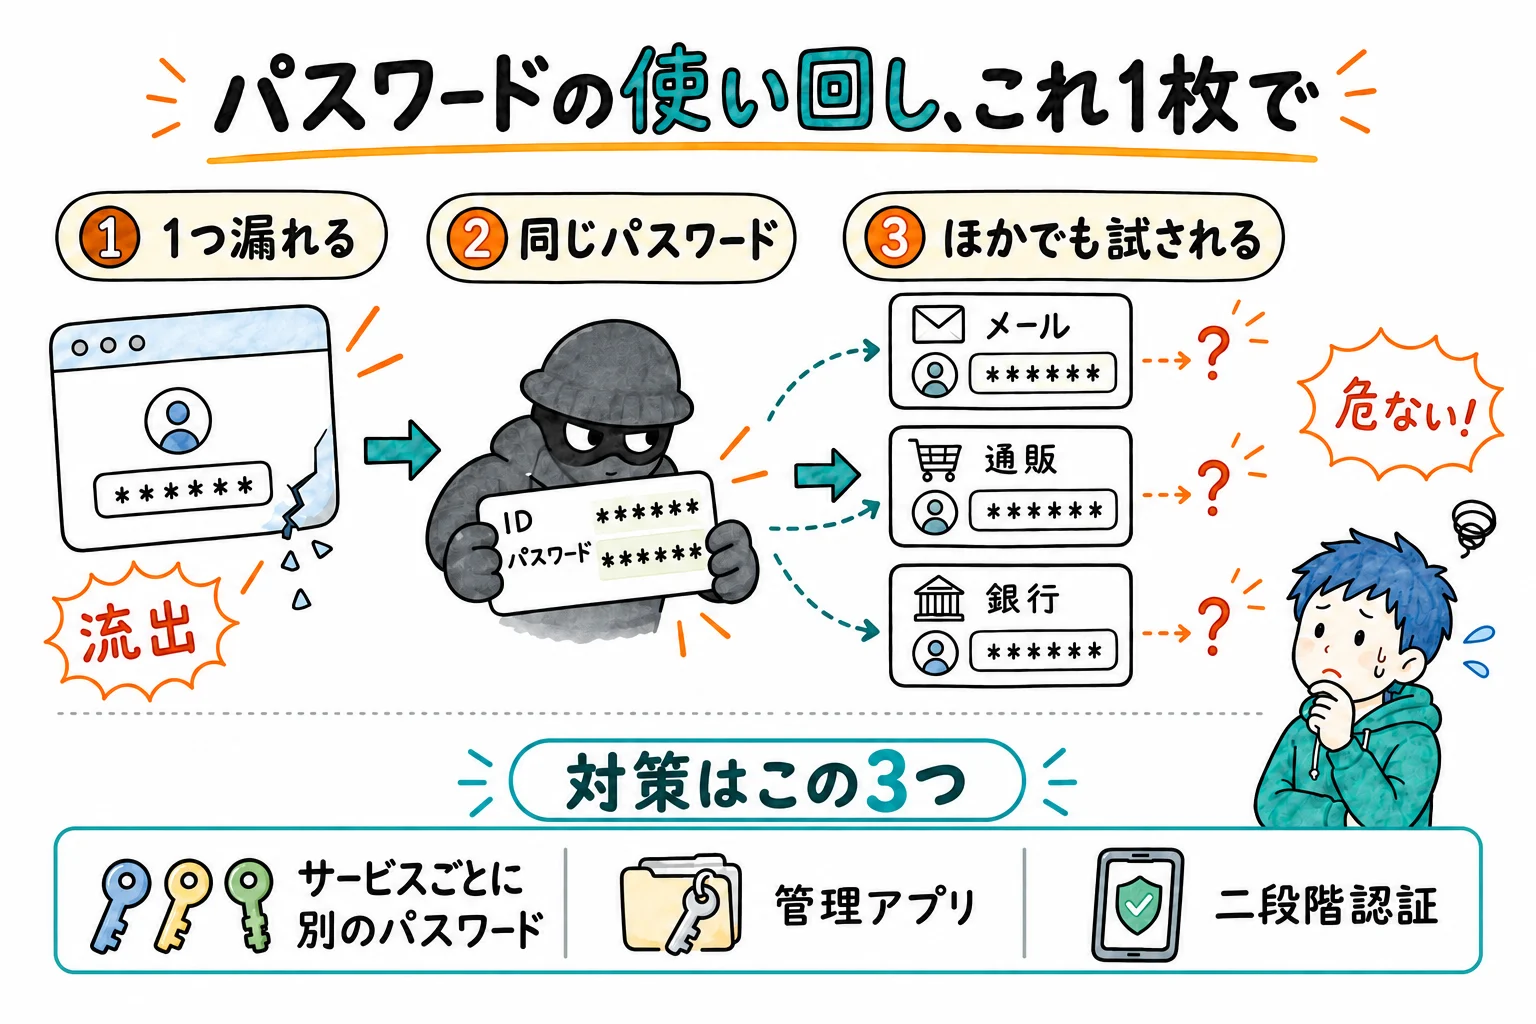
ネットでも同じことが起きます。あるサービスからメールアドレスとパスワードの組み合わせが漏れると、攻撃者はその組み合わせを、ほかのサービスで次々に試します。これを リスト型攻撃 と呼びます。
試すのは人の手ではなく、プログラムです。たくさんのサービスに、自動で一気に試されます。
「自分は大丈夫」が通じない理由
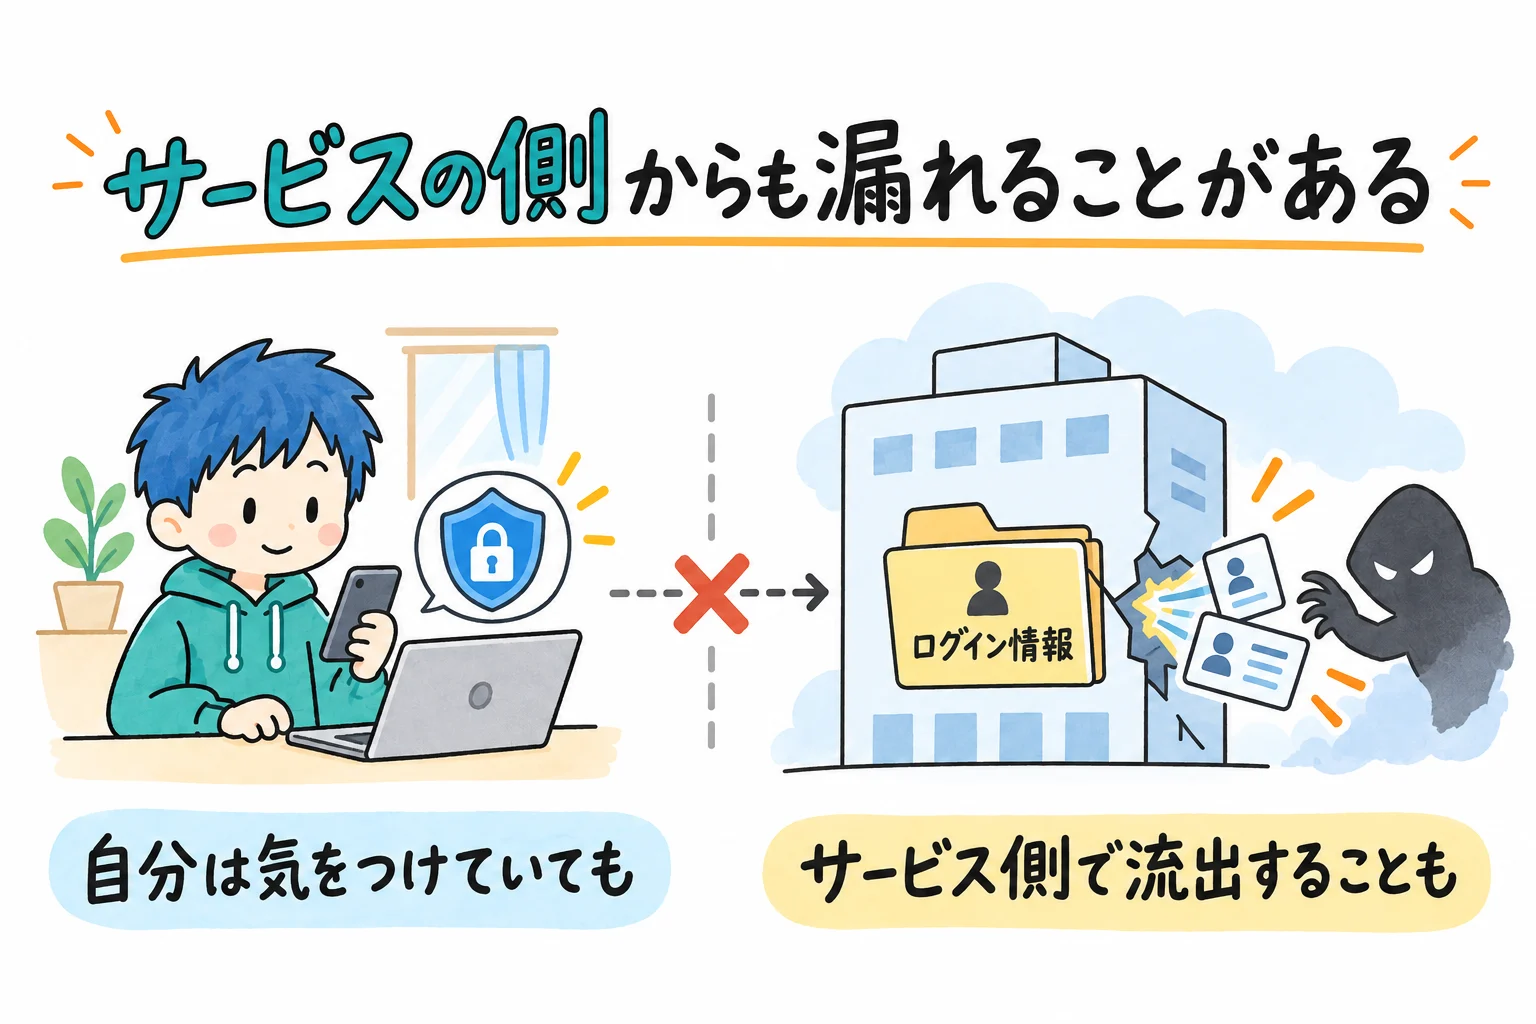
使い回しが怖いのは、自分がどれだけ気をつけていても、漏れるときは漏れる からです。
パスワードの情報は、自分の手元だけでなく、登録したサービスの側にも保管されています。そのサービスが攻撃を受けたり、管理を間違えたりすると、自分には何の落ち度がなくても流出してしまいます。
大きな会社なら、しっかり守ってくれるんじゃないの?
大きな会社でも、漏れることはあるんじゃ。それに、昔登録したまま忘れている小さなサイトから漏れることもある。どこか1つでも漏れたら、同じパスワードのところは全部危なくなるんじゃよ。
使い回しをやめる対策
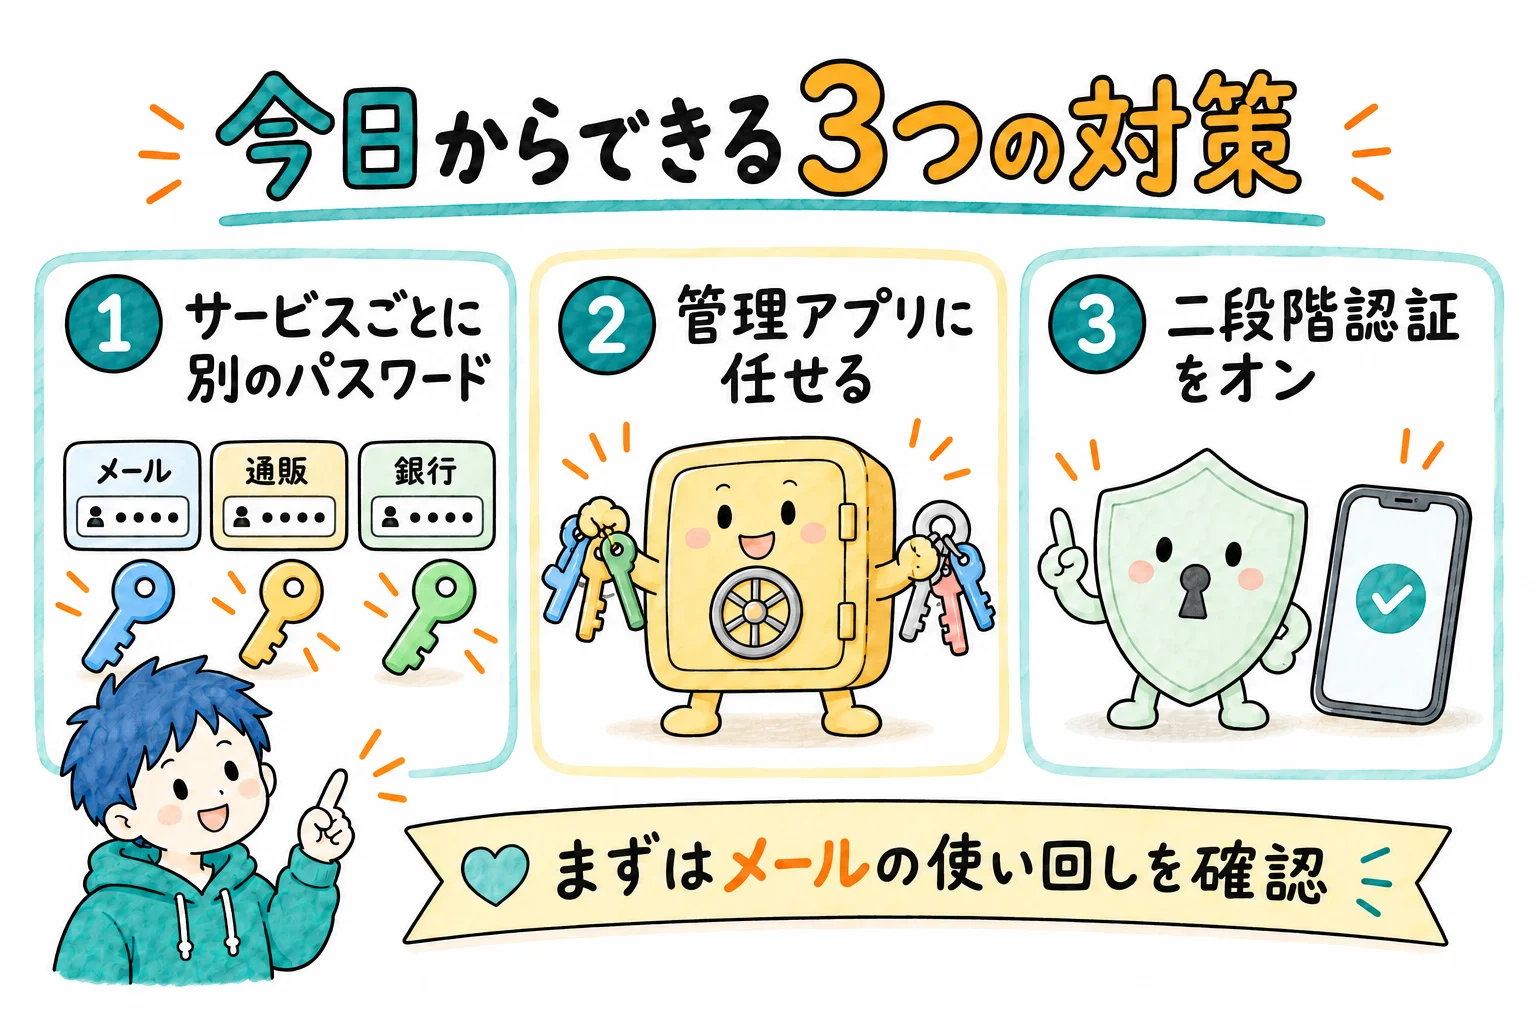
- サービスごとに別のパスワードにする … まずはメール・銀行・通販など大事なサービスから。特にメールは、ほかのサービスのパスワードを作り直す窓口になるので、使い回しているならいちばん先に変えます
- パスワード管理アプリに任せる … サービスごとに別のパスワードを作って、覚えるのはアプリに任せます
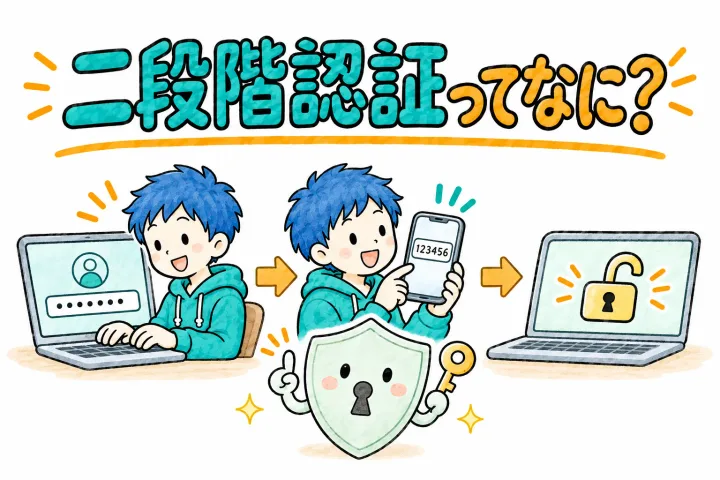
- 二段階認証をオンにする … パスワードが漏れても、もう1つの確認があれば入られにくくなります
わたしも、使い回していました
パスワードは iCloud キーチェーン・Chrome・自分のメモに散らばっていて、同じものを使い回していました。
最初の設定は大変でしたが、AI と一緒に 1Password へまとめてからは、ログインも管理もずいぶん楽になりました。
💡 パスワード管理アプリについて知りたい方は → パスワードマネージャーってなに?
まとめ
ふんわり理解チェック
- 使い回しは、家・車・会社の鍵を全部同じ1本にしている状態
- 1つ漏れると、ほかのサービスでも自動で試される(リスト型攻撃)
- パスワードは、自分が気をつけていてもサービスの側から漏れることがある
- 対策は、大事なサービスから変える・管理アプリに任せる・二段階認証
全部を一度に変えなくても大丈夫です。まずはメールのパスワードをほかでも使っていないか確認し、使い回していたらメールから 変えてみてください 🌱
(パスワードの管理は パスワードマネージャーってなに?、もう1つの鍵は 二段階認証ってなに? をどうぞ)